
Casi ninguna gran empresa practica todavía el thin-slice governance. La mayoría de comités de riesgo ha construido, en cambio, su marco de gobernanza de IA de la peor manera posible: como si fuera una sola cosa. Un policy paper de treinta páginas. Un formulario único. Un comité que se reúne cada tres meses. Aplicable, con matices menores, a cualquier caso de uso, desde el chatbot de RRHH que sugiere días festivos hasta el agente que aprueba automáticamente pagos a proveedores.
El resultado es predecible y ya se está pagando. O demasiado lento para los casos triviales, o demasiado permisivo para los críticos. En ambos frentes, la gobernanza acaba siendo lo que Trustible describe con precisión: un impuesto sobre la innovación, en lugar de un habilitador de adopción.
El giro conceptual: bound by design, la base del thin-slice governance
En enero de 2026, la Infocomm Media Development Authority de Singapur publicó el Model AI Governance Framework for Agentic AI, y en mayo lo actualizó a versión 1.5 con más de diez casos reales. Es el primer marco del mundo diseñado específicamente para agentes autónomos. Y su tesis central rompe con la lógica clásica de policy:
«En general, prefiere límites deterministas antes que no deterministas, y acota por diseño. Por ejemplo, en lugar de instruir al agente mediante prompts para que no acceda a ciertas herramientas, impón controles de acceso que impidan que la herramienta pueda ser invocada.»
Traducido: la gobernanza no se hace principalmente con papel, se hace con arquitectura. Y la unidad mínima sobre la que se aplica no es «la IA», sino el caso de uso concreto. El marco IMDA propone evaluar cada agente por cinco factores —impacto, probabilidad, reversibilidad de las acciones, complejidad de la tarea y exposición a sistemas externos— y calibrar los controles proporcionalmente. No hay política universal. Hay tantos perfiles de riesgo como casos de uso.
El sandwich regulatorio europeo
Mientras Singapur diseña el marco desde cero, Europa lo hace desde el AI Act, que estructura una pirámide de cuatro niveles: prohibido, alto riesgo, riesgo limitado, riesgo mínimo. Y en esa pirámide, dos casos de uso muy nuestros aparecen explícitamente clasificados como alto riesgo por Anexo III: credit scoring en banca y pricing en seguros de vida y salud.
Que el AI Act haya diferido, con el acuerdo provisional del Digital Omnibus del 7 de mayo de 2026, la aplicabilidad de las obligaciones para sistemas de alto riesgo a diciembre de 2027 no cambia el fondo del asunto. Da 16 meses adicionales de aire. Y en ese aire está la ventana para construir el marco correctamente, no para posponerlo. Porque el gasto en plataformas de gobernanza IA ya está creciendo: 492 millones de dólares en 2026, más de 1.000 millones en 2030, según Gartner, con el 75% de las economías globales bajo algún tipo de regulación.
La pregunta operativa para cualquier consejo europeo, entonces, es doble. ¿Qué de mi portfolio IA cae en alto riesgo bajo el AI Act? Y para todo lo demás, ¿tengo un marco proporcional o estoy aplicando el mismo peso a todo?
Qué es realmente el thin-slice governance
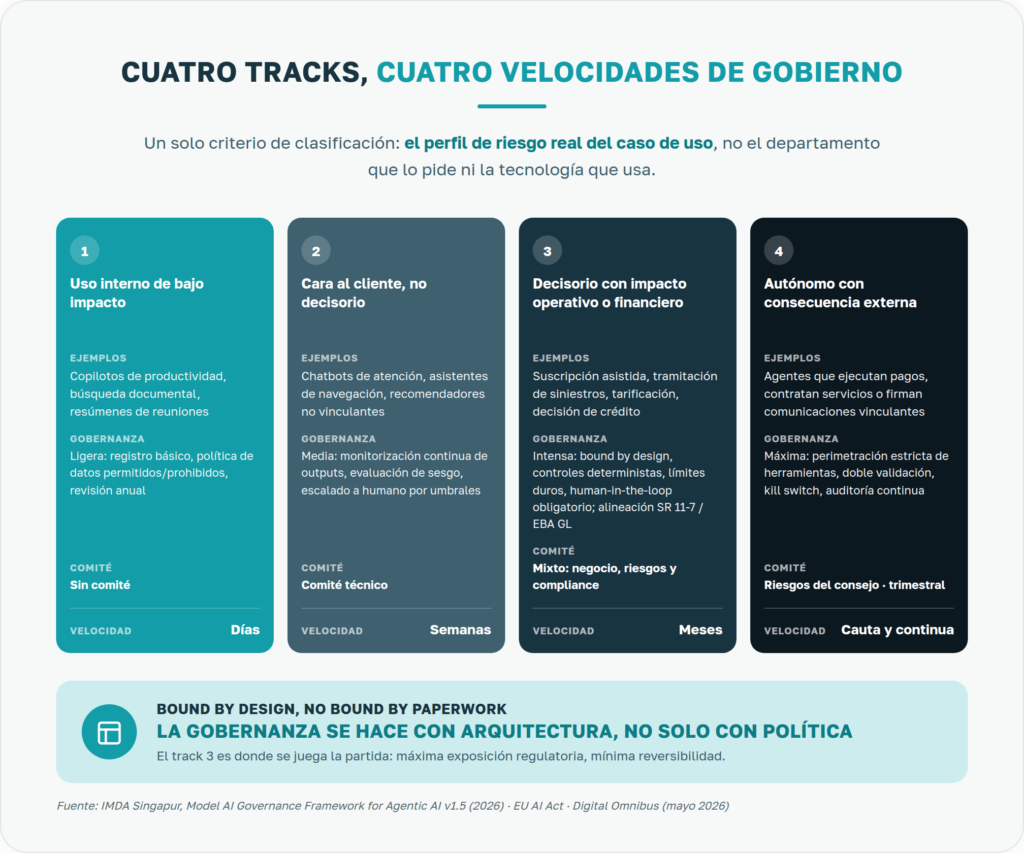
Un marco de thin-slice governance es lo opuesto a un marco monolítico. En vez de un policy paper único, opera con cuatro tracks paralelos, cada uno con su propia velocidad, sus propios controles y su propio nivel de escrutinio.
Track 1 — Uso interno de bajo impacto. Copilotos de productividad, asistentes de búsqueda documental, resúmenes de reuniones. Governance ligera: registro básico, política de datos permitidos y prohibidos, revisión anual. Sin comité. Velocidad: días.
Track 2 — Cara al cliente, no decisorio. Chatbots de atención, asistentes de navegación, recomendadores no vinculantes. Governance media: monitorización continua de outputs, evaluación de sesgo, escalado a humano definido por umbrales. Comité técnico. Velocidad: semanas.
Track 3 — Decisorio con impacto operativo o financiero. Suscripción asistida, tramitación de siniestros, tarificación, decisión de crédito. Governance intensa: bound by design en el sentido de Singapur —controles de acceso deterministas, límites duros de importe, human-in-the-loop obligatorio por encima de umbrales—, evaluación de impacto en derechos fundamentales, alineación con SR 11-7 y EBA GL sobre gobierno de modelos. Comité mixto de negocio, riesgos y compliance. Velocidad: meses.
Track 4 — Autónomo con consecuencia externa. Agentes que ejecutan pagos, contratan servicios, firman comunicaciones vinculantes. Governance máxima: perimetración estricta de herramientas invocables, doble validación, kill switch, auditoría continua, revisión trimestral en comité de riesgos del consejo. Velocidad: cauta, con acompañamiento continuo.
Así opera el thin-slice governance en la práctica: cuatro tracks, cuatro velocidades y un solo criterio de clasificación —el perfil de riesgo real del caso de uso—, no el departamento que lo pide ni la tecnología que usa.
El coste de no hacerlo
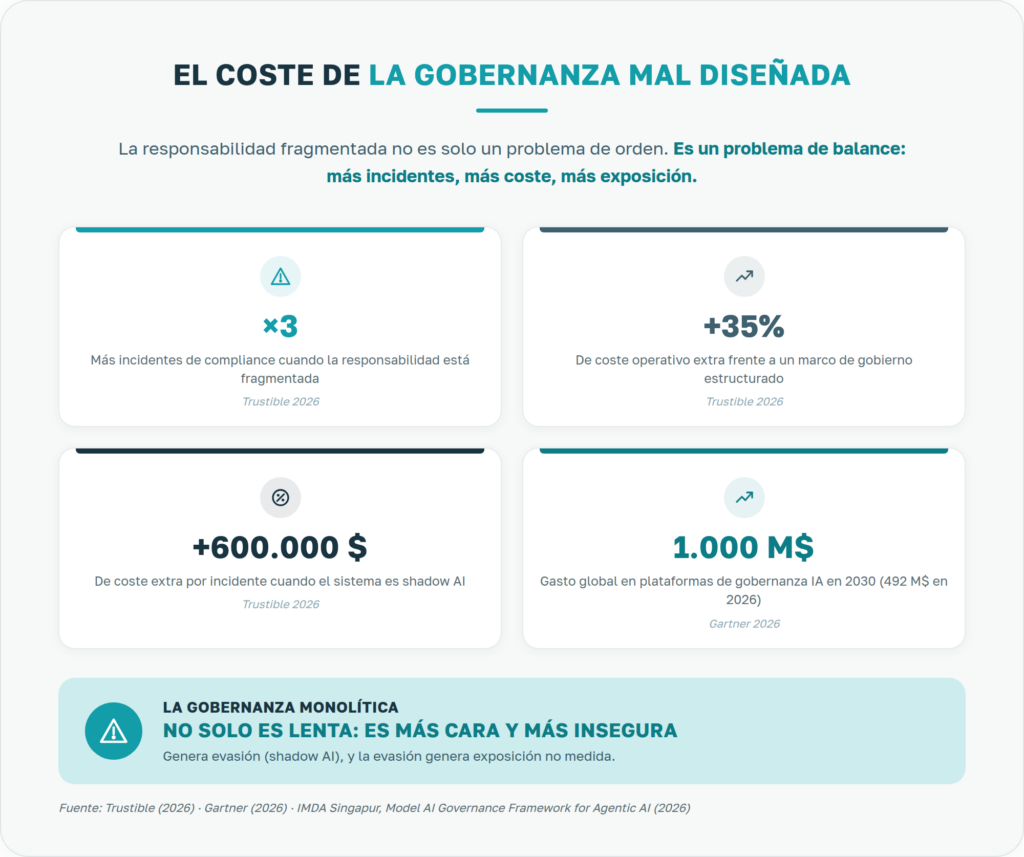
Los datos de 2026 empiezan a poner cifras al coste de la gobernanza mal diseñada. La responsabilidad fragmentada —comités que se pisan, políticas duplicadas, ausencia de un mapa único— multiplica por tres la tasa de incidentes de compliance. La gobernanza débil añade un 35% al coste operativo de los sistemas frente a marcos estructurados. Y la shadow AI —esa que existe fuera del radar porque los usuarios ven la política oficial como demasiado pesada— dispara los costes por brecha en más de 600.000 dólares por incidente.
El punto que enlaza todos estos datos es incómodo: la gobernanza monolítica no solo es lenta, es también más cara y más insegura. Genera evasión, y la evasión genera exposición no medida.
Qué implica para banca y seguros
Para nuestros sectores, tres consecuencias.
Primero: mapa antes que marco. Ninguna organización debería lanzar un nuevo policy paper sin haber inventariado su portfolio IA por casos de uso y clasificado cada uno por perfil de riesgo real (los cinco factores IMDA funcionan bien). Sin ese mapa, cualquier política será monolítica por defecto.
Segundo: el track 3 es donde se juega la partida. Suscripción, tarificación, siniestros, crédito. Es donde el AI Act pega con más fuerza y donde la reversibilidad de las acciones es más baja. Es también donde el criterio experto sectorial acumulado es más valioso —y donde la explicabilidad del sistema tiene que estar diseñada para el suscriptor, no para el auditor.
Tercero: el gobierno del track 4 no es opcional aunque hoy sea residual. Pocos operadores tienen ya agentes que firmen decisiones autónomas con consecuencia externa, pero llegarán en 2027. Los marcos de gobernanza que hoy están construyéndose deben tener el track 4 diseñado en abstracto, aunque aún no lo estén ejerciendo. Las organizaciones que lo activen sin haberlo pensado, lo activarán mal.
El nuevo momento de verdad regulatorio en la era del thin-slice governance
Durante veinte años, la gobernanza de tecnología en sectores regulados se construyó sobre la idea de que una política robusta bien redactada bastaba. En 2026, con agentes que toman decisiones autónomas y una regulación que califica por caso de uso, esa premisa ha caducado. La gobernanza ya no es un texto, es una arquitectura modular. Y una arquitectura modular no se diseña desde el departamento de compliance en solitario. Se diseña en la intersección de negocio, tecnología, riesgos y datos.
El momento de verdad de la gobernanza IA no ocurre cuando se aprueba la política. Ocurre cuando alguien, ante un caso de uso concreto, sabe exactamente en qué track cae, qué controles aplica, qué comité decide y en cuánto tiempo. Si esa respuesta hoy no está clara en tu organización, tu gobernanza es monolítica. Y las monolíticas son las primeras que se agrietan cuando llegan los agentes autónomos.
Si quieres evaluar en qué track está hoy tu portfolio de IA y diseñar un marco de thin-slice governance a medida, en Vecdis podemos ayudarte a construirlo
