
Cuanto mejor razona un modelo, más pesa el permiso que se le da. Las vulnerabilidades de la IA dependen menos del modelo que de su permiso: la superficie de ataque de un agente es la suma de lo que puede ejecutar.
La lista OWASP de las diez principales vulnerabilidades de las aplicaciones con modelos de lenguaje, en su edición de 2025, lo refleja. En primer lugar figura la inyección de prompts. En sexto, el exceso de agencia: conceder al sistema más permisos o autonomía de los necesarios. Las que más preocupan ya no están solo en el modelo. Están en lo que se conecta a él.
Vulnerabilidades de la IA: qué dicen los datos
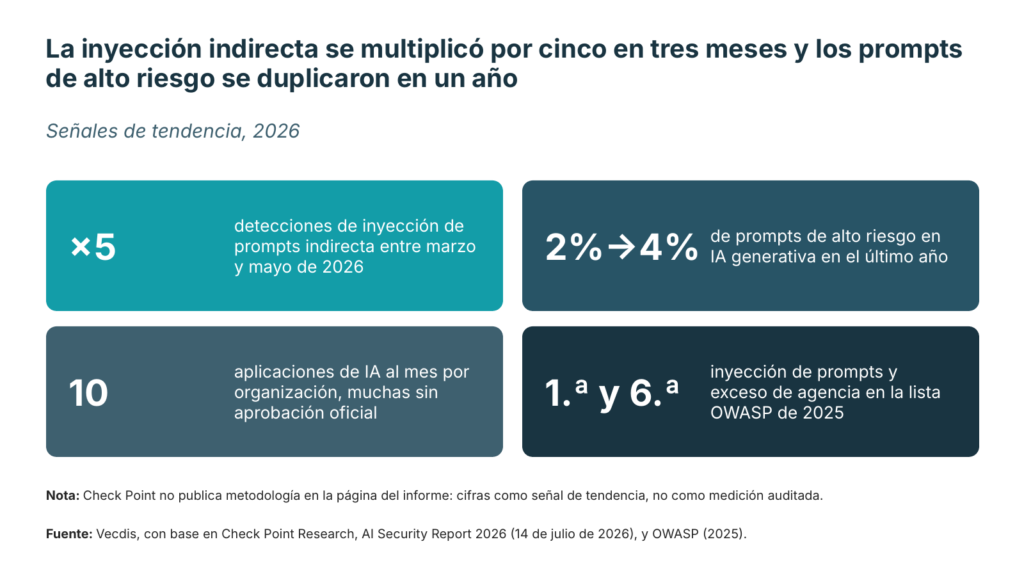
Check Point Research publicó en julio de 2026 su informe de seguridad de la IA. Sus cifras apuntan en la misma dirección. Las detecciones de cargas maliciosas de inyección indirecta se multiplicaron por cinco entre marzo y mayo de 2026. Los prompts de alto riesgo en IA generativa pasaron del 2% al 4% en un año. Y cada organización usa, de media, 10 aplicaciones de IA al mes, muchas sin aprobación oficial.
El informe describe además un patrón que afecta a los agentes. Los atacantes explotan la arquitectura agéntica y no solo prompts sueltos. Un archivo de configuración plantado, que el agente carga y acepta entre sesiones, sirve como bypass duradero. La razón de fondo es sencilla: los modelos no siempre distinguen datos de instrucciones.
Una cautela. Check Point no publica su metodología en la página del informe, así que estas cifras son una señal de tendencia, no una medición auditada.
La superficie de permiso
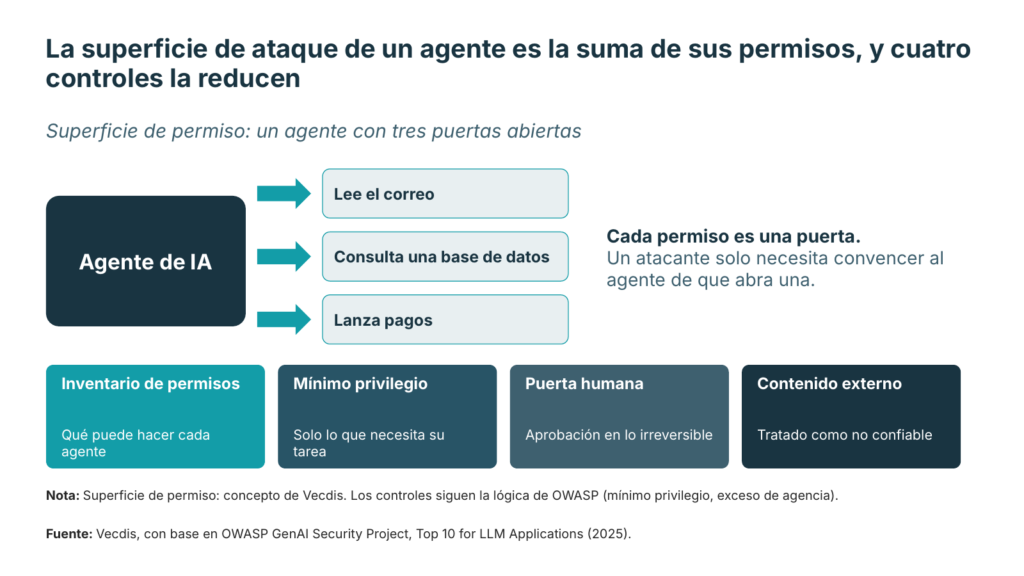
Llamamos superficie de permiso al conjunto de acciones que un agente puede ejecutar en los sistemas de la empresa. Es una lectura de Vecdis. Cada permiso es una puerta. Un agente que lee correo, consulta una base de datos y lanza pagos tiene tres puertas, y un atacante solo necesita convencerle de que abra una.
Reducir la superficie de permiso se hace con cuatro controles.
Inventario de permisos. Qué puede hacer cada agente, en qué sistema y con qué credenciales. Si no existe el inventario, no existe el control.
Mínimo privilegio. Cada agente recibe solo lo que necesita para su tarea. El exceso de agencia que describe OWASP nace casi siempre de permisos amplios por comodidad.
Puerta humana en lo irreversible. El nivel de control debe ser proporcional al riesgo, y por eso conviene gobernar la IA por caso de uso. Una acción reversible y de bajo importe puede ejecutarla el agente. Un pago, un borrado o un cambio de reglas necesita aprobación previa.
Contenido externo como no confiable. Todo texto que el agente lee y no ha escrito la empresa (correos, adjuntos, páginas web) puede contener instrucciones. Debe tratarse como entrada sospechosa.
Las vulnerabilidades de la IA según los supervisores europeos
El 7 de julio de 2026, la Junta Europea de Riesgo Sistémico (ESRB) advirtió de que los modelos de IA de frontera están transformando el panorama de la ciberseguridad. Permiten a los atacantes aumentar la velocidad, la escala y la sofisticación de sus ataques, y pueden identificar y explotar vulnerabilidades de alta gravedad en muy poco tiempo.
La EBA, EIOPA y ESMA respaldaron el aviso. Consideran que los ciberataques facilitados por IA podrían socavar la resiliencia operativa de las entidades financieras. Reconocen que DORA y el AI Act son una base sólida, pero que la rapidez y la escala de estas herramientas suponen un reto.
Sus recomendaciones son concretas. Las entidades deben adaptar sus capacidades de ciberseguridad en línea con DORA. Los supervisores nacionales deben aclarar sus expectativas con un enfoque basado en el riesgo. Y los proveedores críticos de servicios TIC deben mantener el diálogo sobre cómo gestionan sus riesgos.
Vulnerabilidades de la IA en banca y seguros
Para banca. Un agente con acceso a pagos o a fondos de clientes concentra la mayor superficie de permiso. Es el primer candidato a puerta humana y a registro completo de cada acción. DORA ya obliga a la entidad a demostrar resiliencia, y un agente sin inventario de permisos es difícil de defender.
Para seguros. Piensa en un agente de siniestros que lee peritajes, correos y adjuntos. Cada documento es contenido externo. Si el agente lo lee y actúa, una instrucción oculta en él puede desviarlo. Es el mecanismo de la inyección indirecta que describe Check Point, aplicado a un escenario habitual.
Para CIO, CTO y directores de transformación. Tres decisiones antes del siguiente despliegue. Primero, el inventario de permisos de cada agente. Segundo, qué contenido externo puede leer y con qué restricciones. Tercero, un censo de las aplicaciones de IA que se usan sin aprobación. Si alguna no tiene respuesta, la superficie de permiso es mayor de lo que se cree.
El momento de verdad de la seguridad de la IA
El momento de verdad de la seguridad de la IA no ocurre cuando se despliega el modelo. Ocurre cuando alguien pregunta qué puede ejecutar ese agente y nadie sabe responder.
Preguntas frecuentes
¿Cuáles son las principales vulnerabilidades de la IA según OWASP?
OWASP enumera diez en su edición de 2025 para aplicaciones con modelos de lenguaje. Entre ellas están la inyección de prompts, la divulgación de información sensible, los riesgos de la cadena de suministro, el manejo inadecuado de salidas y el exceso de agencia.
¿Qué es la inyección de prompts indirecta?
Es un ataque en el que las instrucciones maliciosas llegan escondidas en contenido externo que el modelo lee, como un correo, un documento o una web. Check Point detectó que estas cargas se multiplicaron por cinco entre marzo y mayo de 2026.
¿Qué es el exceso de agencia en un agente de IA?
Es conceder al sistema más permisos o autonomía de los necesarios. OWASP lo incluye como la sexta vulnerabilidad de su lista de 2025. Se corrige con mínimo privilegio y con puertas humanas en las acciones irreversibles.
¿Qué ha dicho la ESRB sobre los riesgos de la IA de frontera para el sector financiero?
Advirtió el 7 de julio de 2026 de que estos modelos aumentan la velocidad, la escala y la sofisticación de los ciberataques. La EBA, EIOPA y ESMA respaldaron el aviso y recordaron que DORA y el AI Act son la base del marco europeo.
¿Cómo reducir las vulnerabilidades de la IA en un banco o una aseguradora?
Reduciendo la superficie de permiso de cada agente: inventario de permisos, mínimo privilegio, aprobación humana en lo irreversible y tratamiento del contenido externo como no confiable. Es una lectura de Vecdis que sigue la lógica de OWASP y de DORA.
